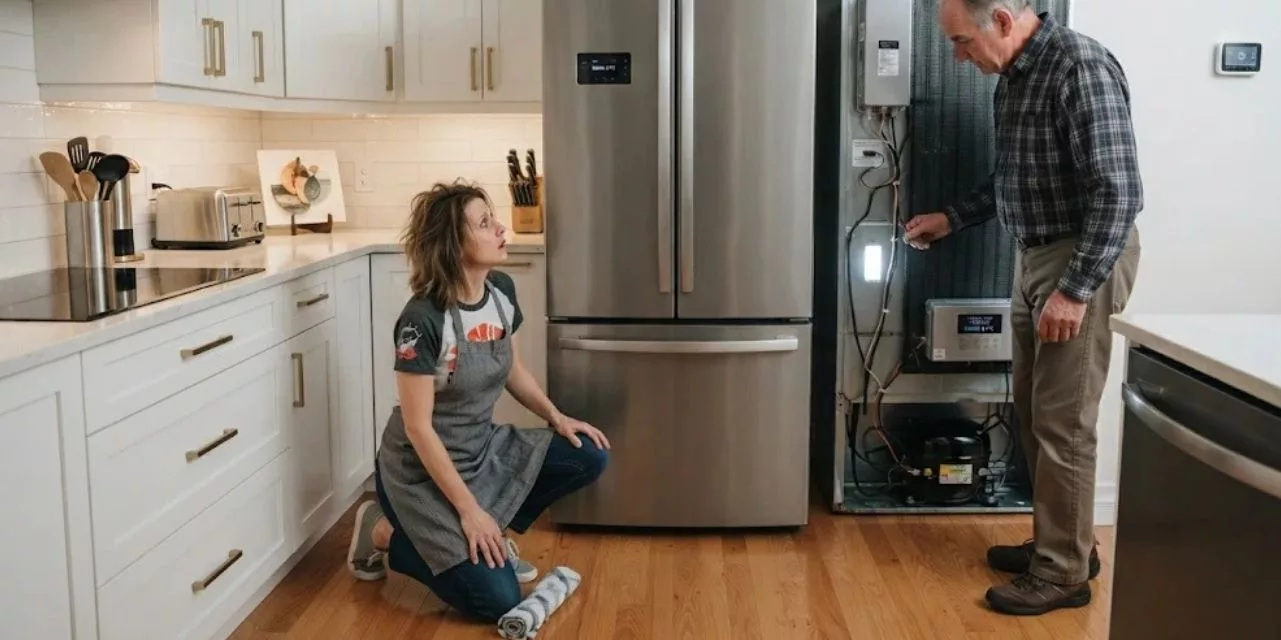
Los dispositivos conectados en los hogares —desde routers hasta electrodomésticos inteligentes— podrían convertirse en la siguiente meta de los ciberdelincuentes. La advertencia fue emitida este martes por Juhan Lepassaar, director de la Agencia de la Unión Europea para la Ciberseguridad (ENISA), luego de los recientes ataques informáticos que afectaron los sistemas de refrigeración de cadenas de supermercados en al menos 12 países europeos durante octubre y noviembre.
“La seguridad no debería ni debe quedar relegada a un segundo plano. Hoy fueron los refrigeradores, mañana podrían ser los ‘routers’, pasado mañana los electrodomésticos de los hogares, y así sucesivamente”, señaló el funcionario en declaraciones a la agencia AFP durante la presentación del informe bienal de la ENISA en Atenas.
CIBERSEGURIDAD DESDE EL DISEÑO Y LA INVERSIÓN EN PROTECCIÓN
Lepassaar subrayó que la inmensa mayoría de las amenazas informáticas se pueden prevenir, aunque esto exige un compromiso financiero real por parte de las empresas y desarrolladores.
“Todos los incidentes pueden evitarse, pero la cuestión es si estamos dispuestos a invertir para lograrlo. La ciberseguridad no es barata”, afirmó.
El director del organismo enfatizó que la protección digital debe integrarse desde la fase inicial de diseño de cualquier producto conectado, considerando que hoy en día forman parte cotidiana de cocinas y dormitorios:
“Cada servicio del que dependemos como ciudadanos y como seres humanos tiene una capa en la que interviene un elemento digital, un fragmento de código que, si no está protegido, puede ser pirateado”.
EL RIESGO DE PARÁLISIS EN SERVICIOS ESENCIALES
Uno de los panoramas más críticos señalados por la agencia europea es el impacto potencial sobre las infraestructuras críticas y de emergencia. La interrupción de servicios clave como la respuesta policial, el cuerpo de bomberos, la atención en hospitales o los sistemas de transporte público generaría consecuencias inmediatas y graves para la población.
Respecto a la autoría de estas amenazas, aunque Lepassaar no atribuyó directamente la responsabilidad del ataque a una nación en específico, reconoció que actores vinculados a gobiernos como Irán, Rusia, China y Corea del Norte mantienen como objetivo constante a las empresas e intereses del continente europeo.
LEY DE CIBERRESILIENCIA: NUEVAS REGLAS PARA FABRICANTES
Para contrarrestar esta vulnerabilidad, la Unión Europea prepara la entrada en vigor plena de nuevas normativas y un plan para duplicar los recursos y el tamaño de la ENISA.
Entre las herramientas clave destaca la Ley de Ciberresiliencia (Cyber Resilience Act), aprobada en 2024, la cual impone obligaciones estrictas de ciberseguridad a los fabricantes de dispositivos con componentes digitales para garantizar que los productos lleguen blindados al consumidor final.