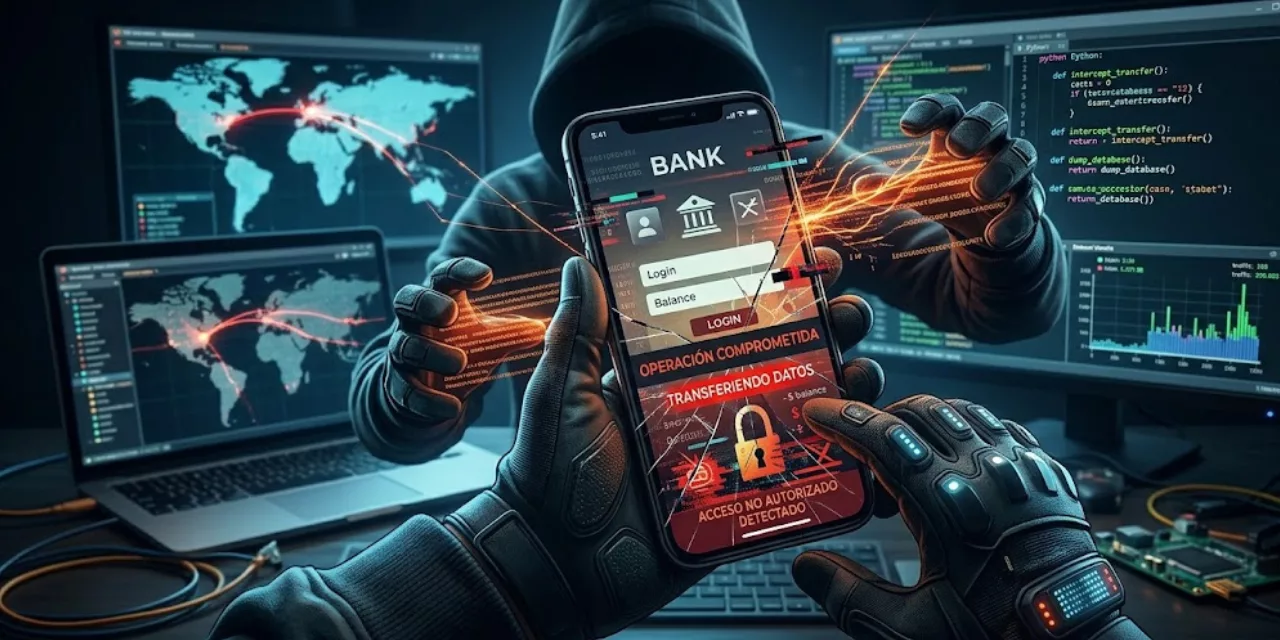
La seguridad de las aplicaciones bancarias enfrenta nuevos desafíos. Tener una contraseña robusta, activar la verificación en dos pasos o ingresar mediante reconocimiento facial ya no elimina todos los riesgos, pues los ciberdelincuentes también buscan vulnerabilidades dentro del software que utilizan los clientes para administrar su dinero.
A diferencia de las estafas tradicionales, como el phishing, que suelen recurrir a mensajes engañosos, enlaces fraudulentos o páginas falsas para obtener información confidencial, algunos ataques informáticos se enfocan en manipular el funcionamiento de las propias aplicaciones bancarias.
Estas técnicas pueden utilizarse para intentar robar credenciales, alterar determinadas funciones o crear versiones modificadas de una aplicación que imiten a la plataforma legítima de una institución financiera.
De acuerdo con Mario Barrera, director comercial de Nubatech, empresa especializada en seguridad digital, los mecanismos habituales de autenticación ayudan a proteger el acceso, pero no sustituyen las herramientas que permiten detectar alteraciones en el software.
El riesgo, por tanto, no se limita a descubrir una contraseña: también implica identificar posibles fallas en las aplicaciones y aprovecharlas para comprometer la seguridad de los usuarios.
EL PELIGRO PUEDE ESTAR DENTRO DE LA APLICACIÓN
Las aplicaciones bancarias incorporan diferentes mecanismos para proteger los datos y las operaciones financieras. Sin embargo, como cualquier programa informático, pueden presentar vulnerabilidades que, si no se detectan y corrigen oportunamente, podrían ser aprovechadas por atacantes.
Una de las amenazas consiste en intervenir el funcionamiento de una aplicación mediante técnicas que permiten examinar su código durante la ejecución, modificar determinados comportamientos o intentar eludir algunas de sus protecciones.
Según Barrera, estas prácticas pueden utilizarse para insertar código malicioso, obtener credenciales o alterar funciones relacionadas con transferencias y pagos automáticos, dependiendo de las debilidades existentes y de las defensas implementadas.
El objetivo de los atacantes puede variar: desde acceder a información sensible hasta intentar manipular procesos que deberían ejecutarse bajo controles estrictos de seguridad.
Esto no significa que todas las aplicaciones bancarias sean vulnerables ni que cualquier usuario esté siendo atacado. El riesgo depende de factores como la seguridad del software, las condiciones del dispositivo y la existencia de fallas que puedan ser explotadas.
FRIDA, OBJECTION Y LSPosed: HERRAMIENTAS QUE PUEDEN SER UTILIZADAS EN ATAQUES
Entre las herramientas mencionadas por especialistas en seguridad digital se encuentran Frida, Objection, Xposed y LSPosed, tecnologías que permiten analizar, inspeccionar o modificar el comportamiento de determinadas aplicaciones.
Su uso no es necesariamente malicioso. Estas herramientas también tienen aplicaciones legítimas en tareas de desarrollo, depuración, investigación y pruebas de seguridad autorizadas.
El problema aparece cuando se emplean sin autorización para intervenir una aplicación financiera, examinar sus mecanismos de protección o intentar alterar su funcionamiento.
En determinadas circunstancias, un atacante podría aprovecharlas para estudiar cómo responde una aplicación, identificar controles débiles o intentar eludir algunas restricciones. No obstante, el resultado depende de las características del sistema operativo, las defensas de la aplicación y las vulnerabilidades disponibles.
Por ello, la presencia de estas herramientas no implica automáticamente que una cuenta bancaria haya sido comprometida. Lo importante es que las instituciones financieras cuenten con mecanismos para detectar actividades sospechosas y proteger sus operaciones.
LAS VERSIONES FALSAS TAMBIÉN PUEDEN PONER EN RIESGO TU DINERO
Otra modalidad consiste en distribuir aplicaciones manipuladas que imitan la apariencia de una plataforma bancaria legítima.
Si una persona instala una versión fraudulenta, podría entregar sus datos de acceso a terceros sin advertirlo o exponer información que debería permanecer protegida.
Por eso, descargar aplicaciones desde fuentes confiables es una medida fundamental. Aunque una plataforma tenga un nombre, un logotipo y una apariencia similares a los de un banco, estos elementos no garantizan que sea auténtica.
Antes de instalar una aplicación, conviene comprobar que el desarrollador corresponda a la institución financiera y acceder a la descarga desde el sitio oficial del banco o desde los enlaces que este proporcione.
También es importante desconfiar de archivos de instalación enviados por mensajería, enlaces inesperados y solicitudes para instalar versiones supuestamente urgentes de una aplicación.
¿CÓMO PUEDEN LOS BANCOS DETECTAR LA MANIPULACIÓN?
La protección de una aplicación financiera requiere varias capas de seguridad que actúen de manera complementaria. Entre los mecanismos que pueden implementar las instituciones se encuentran los siguientes:
- Verificación de integridad: permite comprobar si los componentes de una aplicación corresponden a una versión legítima o presentan modificaciones no autorizadas.
- Sistemas anti-depuración: ayudan a detectar intentos de examinar el funcionamiento interno del programa en condiciones sospechosas.
- Protección contra alteraciones: busca identificar cambios en el código o en el comportamiento previsto de la aplicación.
- Detección de herramientas de instrumentación: permite reconocer determinados intentos de intervenir los procesos de una aplicación durante su ejecución.
- Almacenamiento seguro de claves: protege información criptográfica y credenciales técnicas utilizadas para resguardar datos y operaciones.
- Monitoreo y alertas: ayuda a identificar comportamientos inusuales y activar medidas de respuesta cuando se detectan posibles amenazas.
Estas defensas deben complementarse con actualizaciones periódicas, pruebas de seguridad y procedimientos para investigar incidentes. Ninguna medida, por sí sola, garantiza una protección absoluta.
De acuerdo con Barrera, contar con herramientas capaces de detectar alteraciones facilita la reacción de los equipos de seguridad y permite reunir información útil para investigar posibles ataques.
CONTRASEÑAS Y BIOMETRÍA: SIGUEN SIENDO IMPORTANTES, PERO NO LO RESUELVEN TODO
La autenticación en dos pasos, las contraseñas difíciles de adivinar y el reconocimiento facial continúan siendo medidas importantes para reducir el riesgo de accesos no autorizados.
Sin embargo, estos mecanismos cumplen funciones específicas. La autenticación ayuda a comprobar la identidad del usuario, mientras que las defensas contra la manipulación del software buscan identificar alteraciones en la aplicación o en su entorno de ejecución.
Por esa razón, la seguridad bancaria debe contemplar tanto la protección de las cuentas como la integridad de las herramientas con las que se realizan las operaciones.
Para los usuarios, algunas medidas prácticas son:
- Mantener actualizado el sistema operativo del teléfono y las aplicaciones bancarias.
- Instalar aplicaciones únicamente desde fuentes oficiales y verificar el nombre del desarrollador.
- Evitar dispositivos modificados mediante procesos como root o jailbreak, ya que pueden reducir determinadas protecciones de seguridad.
- No compartir contraseñas, códigos de verificación ni claves de acceso, aunque quien los solicite afirme representar al banco.
- Activar las notificaciones de movimientos y revisar periódicamente las operaciones realizadas.
- Contactar al banco mediante sus canales oficiales ante transferencias desconocidas, alertas inusuales o comportamientos extraños de la aplicación.
Si se sospecha que una cuenta fue comprometida, es recomendable comunicarse inmediatamente con la institución financiera para solicitar el bloqueo preventivo que corresponda, revisar los movimientos y cambiar las credenciales desde un dispositivo confiable.
LA CIBERSEGURIDAD BANCARIA EXIGE UNA DEFENSA EN VARIOS FRENTES
La evolución de los ataques informáticos obliga a las instituciones financieras a reforzar continuamente sus mecanismos de protección. Ya no basta con asegurar el inicio de sesión: también es necesario vigilar la integridad de las aplicaciones, proteger la información sensible y detectar operaciones que se aparten de los patrones habituales.
Al mismo tiempo, los clientes deben mantener hábitos digitales seguros y desconfiar de aplicaciones cuya procedencia no puedan verificar.
El principal mensaje es claro: contar con una contraseña segura y activar la biometría sigue siendo útil, pero la protección del dinero también depende de la seguridad del software, del dispositivo y de los sistemas de prevención que utiliza cada institución.